¿Cuáles son los principales riesgos de seguridad en dispositivos IoT conectados y cómo mitigarlos?
Susana Oviedo
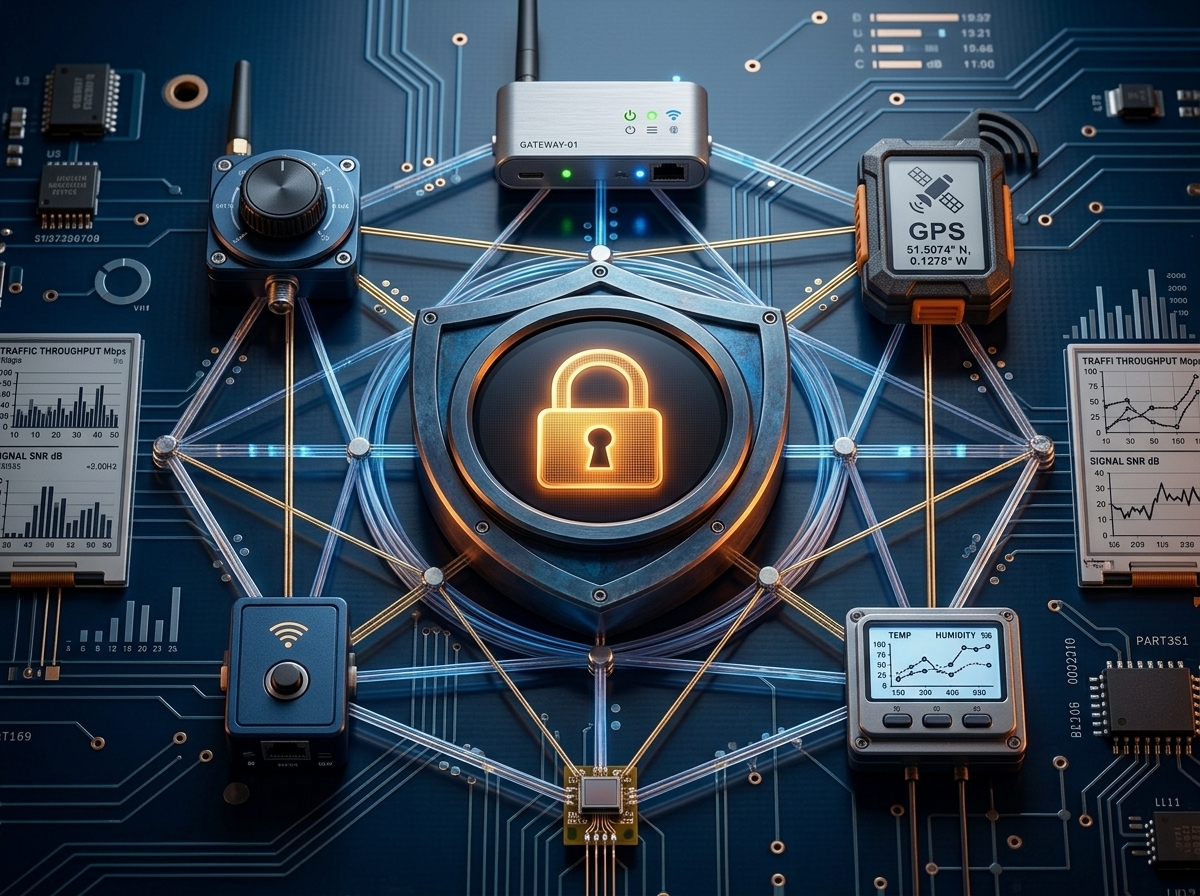
TL;DR: Los dispositivos IoT conectados en redes empresariales enfrentan tres amenazas críticas: credenciales de fábrica sin cambiar, comunicaciones sin cifrado y ausencia de autenticación por dispositivo. Mitigarlos requiere autenticación basada en certificados, segmentación de red, cifrado en tránsito y monitoreo continuo del comportamiento de cada dispositivo. En LATAM, donde muchos despliegues operan sobre redes públicas o compartidas, estos controles no son opcionales. Son la diferencia entre un despliegue seguro y un vector de ataque abierto.
Cuando una empresa despliega cientos o miles de dispositivos IoT: medidores, rastreadores GPS, sensores industriales, equipos de telemetría. Cada uno de esos dispositivos es, técnicamente, una puerta de entrada a la red. La mayoría de los ataques a infraestructuras IoT no explotan vulnerabilidades sofisticadas: explotan configuraciones deficientes que nadie tuvo tiempo de revisar.
Este artículo explica las principales brechas de seguridad en flotas IoT conectadas y los controles que los equipos técnicos deberían tener implementados antes de escalar.
¿Por qué los dispositivos IoT son un blanco frecuente de ataques?
La respuesta es simple: tienen baja visibilidad y larga vida útil.
Un router corporativo se actualiza y audita con frecuencia. Un sensor IoT instalado en un camión o en un poste de luz puede llevar tres años sin que nadie revise si tiene el firmware actualizado, si sigue usando las credenciales de fábrica o si la SIM tiene restricciones de destino de tráfico.
Según datos del sector, más del 57% de los dispositivos IoT son vulnerables a ataques de severidad media o alta, y el vector más común sigue siendo la autenticación débil o inexistente. En LATAM, donde los despliegues suelen apoyarse en infraestructura de red mixta: operadores locales, roaming, APNs públicas. La superficie de ataque se amplía.
¿Cuáles son las vulnerabilidades más comunes en flotas IoT empresariales?
1. Credenciales de fábrica sin cambiar. Muchos dispositivos llegan con usuario y contraseña predeterminados que jamás se modifican. Estos valores son públicos. Están en los manuales del fabricante, y los bots de escaneo los prueban sistemáticamente. Una flota de 500 dispositivos con credenciales de fábrica es 500 puertas abiertas.
2. Comunicaciones sin cifrado. Protocolos como HTTP, Telnet o MQTT sin TLS transmiten datos en texto plano. En redes móviles compartidas o en entornos de roaming, esto expone tanto los datos operativos como los comandos de control del dispositivo.
3. Firmware desactualizado. Sin un mecanismo de actualización remota (OTA (Over The Air)), los dispositivos acumulan vulnerabilidades conocidas que nunca se parchean. El problema se agrava en flotas geográficamente dispersas donde el acceso físico al hardware es costoso o imposible.
4. Ausencia de segmentación de red. Cuando todos los dispositivos IoT comparten red con los sistemas corporativos, un dispositivo comprometido puede convertirse en un punto de pivote para acceder a infraestructura crítica. La microsegmentación, aislar los dispositivos IoT en su propio segmento, es una de las medidas con mejor relación costo/impacto.
5. Falta de monitoreo de comportamiento. Sin línea de base de comportamiento por dispositivo, es imposible detectar anomalías: un dispositivo que de repente empieza a generar el triple de tráfico o a conectarse a destinos desconocidos puede estar comprometido desde hace semanas sin que nadie lo note.
Habla con un experto en conectividad
De la cobertura global multioperador a una única plataforma de gestión: mantenemos tus dispositivos conectados en todas partes.
Ponte en contacto¿Qué controles de seguridad son prioritarios para una flota IoT?
El orden importa. Estas son las medidas con mayor impacto, ordenadas por viabilidad de implementación:
Autenticación por certificado (no por contraseña). Cada dispositivo debería tener una identidad única, un certificado X.509 o equivalente, que lo autentique con el backend. Si un dispositivo es comprometido o reemplazado, se revoca el certificado sin afectar al resto de la flota.
APN privada o segmentación de conectividad. Usar una APN privada en lugar de una pública significa que el tráfico de los dispositivos viaja por un canal dedicado y no pasa por internet abierto. Esto reduce drásticamente la exposición a ataques de red. Combinado con restricciones de destino de tráfico (whitelisting de IPs), limita el alcance de cualquier compromiso. Orion Private & Dedicated Network implementa este modelo con red privada y VPN dedicada sobre conectividad multioperador.
Cifrado de extremo a extremo. TLS para todas las comunicaciones. Si el dispositivo no soporta TLS por restricciones de hardware, evaluar protocolos alternativos como DTLS para UDP o implementar cifrado a nivel de aplicación.
Gestión centralizada del ciclo de vida. Tener visibilidad en tiempo real del estado de cada dispositivo: firmware instalado, consumo de datos, última conexión, destinos de tráfico. Es la base de cualquier estrategia de seguridad reactiva. Sin esa visibilidad, la respuesta a incidentes se vuelve reactiva y lenta.
Política de actualización OTA. Un proceso definido para distribuir actualizaciones de firmware de forma remota, con capacidad de rollback y verificación de integridad, elimina la deuda técnica acumulada en dispositivos sin actualizar.
¿Cómo afecta la conectividad móvil a la seguridad de los dispositivos IoT?
La SIM es la identidad de red del dispositivo. Una SIM sin restricciones configuradas puede conectarse a cualquier destino, usar cualquier operador en roaming y generar tráfico sin límite. Eso es una superficie de ataque que va mucho más allá del software del dispositivo.
Los equipos de seguridad deberían exigir, como mínimo:
- Restricción de APNs autorizadas (la SIM solo puede usar la APN corporativa). - Whitelisting de IPs de destino (el dispositivo solo puede comunicarse con los servidores definidos). - Alertas de consumo anómalo en tiempo real (no facturación a mes vencido). - Capacidad de bloqueo inmediato por SIM desde una plataforma centralizada.
Estas capacidades no dependen del hardware del dispositivo. Dependen de cómo está configurada la SIM y qué herramientas tiene el equipo para gestionarla.
En resumen
La seguridad en flotas IoT no es un proyecto de una sola vez. Es una disciplina operativa. Los ataques más frecuentes no explotan vulnerabilidades de día cero: explotan configuraciones que nadie revisó porque "el dispositivo funciona bien". La pregunta correcta no es "¿estamos seguros?" sino "¿tenemos visibilidad para saberlo?"
En Moabits, la plataforma Orion permite gestionar el ciclo de vida de cada SIM con control granular: restricciones de APN, alertas de consumo, bloqueo en tiempo real y visibilidad de tráfico por dispositivo. Combinado con buenas prácticas de autenticación y segmentación de red, es la base sobre la que se construye una flota IoT segura a escala en LATAM.
¿Querés revisar la configuración de seguridad de tu flota IoT? Cuéntanos cómo está desplegada hoy y exploramos juntos los controles que faltan.
Sobre Moabits
Fundada en España en 2020, Moabits provee servicios de conectividad IoT para empresas que operan dispositivos en campo en América Latina. Orquestamos todo el canal, desde la SIM multioperador hasta la plataforma de gestión Orion, con soporte local en la región.
A través de cobertura global de SIM y eSIM, automatización inteligente y nuestra poderosa plataforma Orion, hacemos que la gestión de dispositivos conectados sea perfecta, para que puedas enfocarte en escalar tu negocio.
Desde empresas de servicios públicos e integradores de seguridad hasta operadores de flotas y procesadores de pago, Moabits ofrece la flexibilidad, visibilidad y control necesarios para mantener conectada la infraestructura que no puede fallar. También trabajamos con MVNOs, OEMs y revendedores que necesitan una plataforma white-label para gestionar su propia conectividad.
Nuestra Misión
Moabits hace que las empresas de América Latina ofrezcan conectividad confiable sin tener que volverse expertas en telecomunicaciones ni coordinar varios proveedores por separado.
Nuestra Visión
Conectar a América Latina con tecnología de nivel mundial, para que ninguna operación dependa de una sola red.
Revisemos juntos tu conectividad
Ya sea que estés escalando una flota, desplegando medidores o lanzando un nuevo producto IoT, nuestro equipo te ayuda a elegir la cobertura, el plan y la configuración de plataforma adecuados. Habla directamente con los ingenieros y ejecutivos que llevarán tu proyecto.
Ponte en contacto