Quais são os principais riscos de segurança em dispositivos IoT conectados e como mitigá-los?
Susana Oviedo
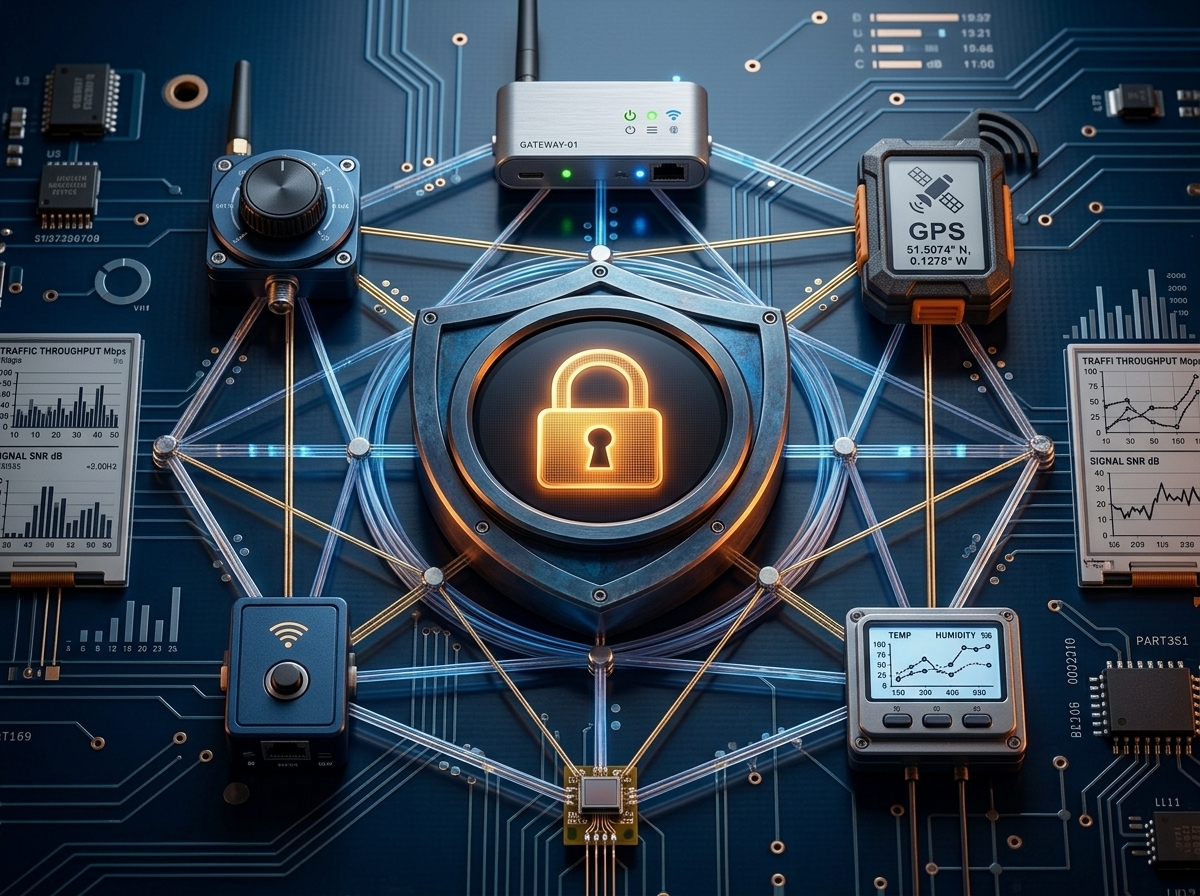
TL;DR: Os dispositivos IoT conectados em redes empresariais enfrentam três ameaças críticas: credenciais de fábrica sem alteração, comunicações sem criptografia e ausência de autenticação por dispositivo. Mitigá-las exige autenticação baseada em certificados, segmentação de rede, criptografia em trânsito e monitoramento contínuo do comportamento de cada dispositivo. Na América Latina, onde muitos deployments operam sobre redes públicas ou compartilhadas, esses controles não são opcionais. São a diferença entre um deployment seguro e um vetor de ataque aberto.
Quando uma empresa implanta centenas ou milhares de dispositivos IoT: medidores, rastreadores GPS, sensores industriais, equipamentos de telemetria. Cada um deles é, tecnicamente, uma porta de entrada para a rede. A maioria dos ataques a infraestruturas IoT não explora vulnerabilidades sofisticadas: explora configurações deficientes que ninguém teve tempo de revisar.
Este artigo explica as principais brechas de segurança em frotas IoT conectadas e os controles que as equipes técnicas deveriam ter implementados antes de escalar.
Por que os dispositivos IoT são um alvo frequente de ataques?
A resposta é simples: têm baixa visibilidade e longa vida útil.
Um roteador corporativo é atualizado e auditado com frequência. Um sensor IoT instalado em um caminhão ou em um poste de luz pode passar três anos sem que ninguém verifique se tem o firmware atualizado, se continua usando as credenciais de fábrica ou se o SIM tem restrições de destino de tráfego.
Segundo dados do setor, mais de 57% dos dispositivos IoT são vulneráveis a ataques de severidade média ou alta, e o vetor mais comum continua sendo a autenticação fraca ou inexistente. Na América Latina, onde os deployments costumam se apoiar em infraestrutura de rede mista: operadoras locais, roaming, APNs públicas. A superfície de ataque se amplia.
Quais são as vulnerabilidades mais comuns em frotas IoT empresariais?
1. Credenciais de fábrica sem alteração. Muitos dispositivos chegam com usuário e senha padrão que nunca são modificados. Esses valores são públicos. Estão nos manuais do fabricante, e os bots de varredura os testam sistematicamente. Uma frota de 500 dispositivos com credenciais de fábrica é 500 portas abertas.
2. Comunicações sem criptografia. Protocolos como HTTP, Telnet ou MQTT sem TLS transmitem dados em texto puro. Em redes móveis compartilhadas ou em ambientes de roaming, isso expõe tanto os dados operacionais quanto os comandos de controle do dispositivo.
3. Firmware desatualizado. Sem um mecanismo de atualização remota (OTA (Over The Air)), os dispositivos acumulam vulnerabilidades conhecidas que nunca são corrigidas. O problema se agrava em frotas geograficamente dispersas, onde o acesso físico ao hardware é caro ou impossível.
4. Ausência de segmentação de rede. Quando todos os dispositivos IoT compartilham rede com os sistemas corporativos, um dispositivo comprometido pode se tornar um ponto de pivô para acessar infraestrutura crítica. A microssegmentação, isolar os dispositivos IoT em seu próprio segmento, é uma das medidas com melhor relação custo/impacto.
5. Falta de monitoramento de comportamento. Sem linha de base de comportamento por dispositivo, é impossível detectar anomalias: um dispositivo que de repente começa a gerar o triplo de tráfego ou a se conectar a destinos desconhecidos pode estar comprometido há semanas sem que ninguém perceba.
Fale com um especialista em conectividade
Da cobertura global multioperador a uma única plataforma de gestão, mantemos seus dispositivos conectados em todos os lugares.
Entre em contatoQuais controles de segurança são prioritários para uma frota IoT?
A ordem importa. Estas são as medidas com maior impacto, ordenadas por viabilidade de implementação:
Autenticação por certificado (não por senha). Cada dispositivo deveria ter uma identidade única, um certificado X.509 ou equivalente, que o autentique com o backend. Se um dispositivo é comprometido ou substituído, o certificado é revogado sem afetar o restante da frota.
APN privada ou segmentação de conectividade. Usar uma APN privada em vez de uma pública significa que o tráfego dos dispositivos viaja por um canal dedicado e não passa pela internet aberta. Isso reduz drasticamente a exposição a ataques de rede. Combinado com restrições de destino de tráfego (whitelisting de IPs), limita o alcance de qualquer comprometimento. O Orion Private & Dedicated Network implementa esse modelo com rede privada e VPN dedicada sobre conectividade multioperadora.
Criptografia de ponta a ponta. TLS para todas as comunicações. Se o dispositivo não suporta TLS por restrições de hardware, avaliar protocolos alternativos como DTLS para UDP ou implementar criptografia em nível de aplicação.
Gestão centralizada do ciclo de vida. Ter visibilidade em tempo real do estado de cada dispositivo: firmware instalado, consumo de dados, última conexão, destinos de tráfego. É a base de qualquer estratégia de segurança reativa. Sem essa visibilidade, a resposta a incidentes se torna lenta e reativa.
Política de atualização OTA. Um processo definido para distribuir atualizações de firmware remotamente, com capacidade de rollback e verificação de integridade, elimina a dívida técnica acumulada em dispositivos sem atualização.
Como a conectividade móvel afeta a segurança dos dispositivos IoT?
O SIM é a identidade de rede do dispositivo. Um SIM sem restrições configuradas pode se conectar a qualquer destino, usar qualquer operadora em roaming e gerar tráfego sem limite. Isso é uma superfície de ataque que vai muito além do software do dispositivo.
As equipes de segurança deveriam exigir, no mínimo:
- Restrição de APNs autorizadas (o SIM só pode usar a APN corporativa). - Whitelisting de IPs de destino (o dispositivo só pode se comunicar com os servidores definidos). - Alertas de consumo anômalo em tempo real (não faturamento ao final do mês). - Capacidade de bloqueio imediato por SIM a partir de uma plataforma centralizada.
Essas capacidades não dependem do hardware do dispositivo. Dependem de como o SIM está configurado e de quais ferramentas a equipe tem para gerenciá-lo.
Em resumo
A segurança em frotas IoT não é um projeto único. É uma disciplina operacional. Os ataques mais frequentes não exploram vulnerabilidades de dia zero: exploram configurações que ninguém revisou porque "o dispositivo funciona bem". A pergunta certa não é "estamos seguros?" mas "temos visibilidade para saber?"
Na Moabits, a plataforma Orion permite gerenciar o ciclo de vida de cada SIM com controle granular: restrições de APN, alertas de consumo, bloqueio em tempo real e visibilidade de tráfego por dispositivo. Combinado com boas práticas de autenticação e segmentação de rede, é a base sobre a qual se constrói uma frota IoT segura em escala na América Latina.
Quer revisar a configuração de segurança da sua frota IoT? Conte-nos como ela está implantada hoje e exploramos juntos os controles que faltam.
Sobre a Moabits
Fundada na Espanha em 2020, a Moabits simplifica a conectividade IoT global para empresas que constroem, implantam ou revendem soluções conectadas.
Através de cobertura global de SIM e eSIM, automação inteligente e nossa poderosa plataforma Orion, tornamos o gerenciamento de dispositivos conectados perfeito, para que você possa se concentrar em escalar seu negócio.
De provedores de serviços e MVNOs a OEMs e desenvolvedores de soluções IoT, a Moabits oferece a flexibilidade, visibilidade e controle necessários para lançar, gerenciar e expandir ecossistemas de conectividade mais inteligentes em todo o mundo.
Nossa Missão
A Moabits capacita empresas a entregar com sucesso serviços de conectividade de alta qualidade, fornecendo um conjunto completo de soluções.
Nossa Visão
Fornecer tecnologia para ajudar a conectar o mundo, promovendo colaboração global, melhorando a eficiência e melhorando a qualidade de vida para todos.
Vamos analisar juntos a sua conectividade
Seja para escalar uma frota, implantar medidores ou lançar um novo produto IoT, nossa equipe ajuda a escolher a cobertura, o plano e a configuração de plataforma certos. Fale diretamente com os engenheiros e gerentes que vão conduzir o seu projeto.
Entre em contato